Riesgo en un entorno digital
Empresas e instituciones dependen de sistemas conectados. Ransomware, phishing y fuga de datos ya no son excepciones: son amenazas permanentes que el auditor debe evaluar.
Instituto de Estudios Superiores
“Combate de Mbororé”
Trabajo Práctico · Auditoría de Sistemas
Control interno y protección criptográfica de la información
01 · Contexto
La digitalización aumentó la exposición a riesgos cibernéticos. La auditoría de sistemas debe unir gestión de controles internos y protección técnica de los datos.
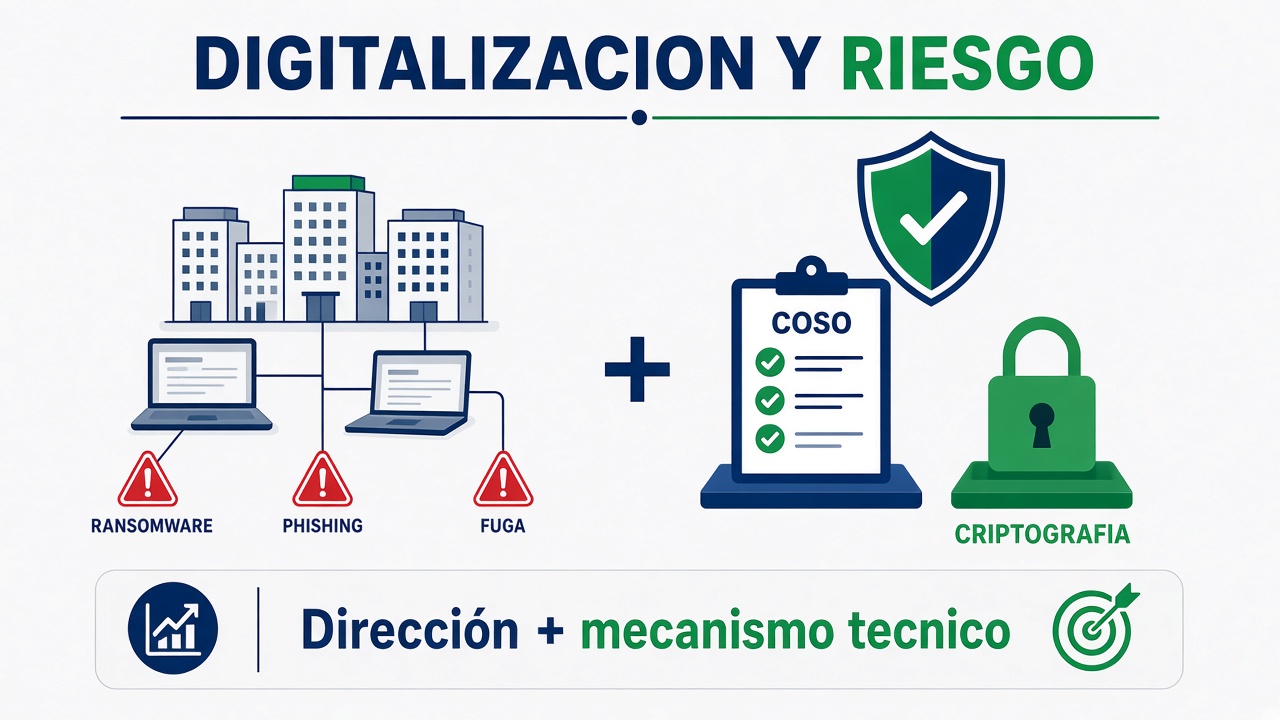
Empresas e instituciones dependen de sistemas conectados. Ransomware, phishing y fuga de datos ya no son excepciones: son amenazas permanentes que el auditor debe evaluar.
COSO aporta el marco metodológico para gestionar riesgos. La criptografía materializa los controles técnicos que protegen la información frente a amenazas internas y externas.
No alcanza con políticas administrativas. Tampoco alcanza con algoritmos aislados. El trabajo sostiene que ambos se necesitan: dirección estratégica + mecanismo técnico.
02 · Control interno
COSO (Committee of Sponsoring Organizations of the Treadway Commission) busca mejorar la eficacia organizacional en la gestión de riesgos. Clic en cada componente para el ejemplo.
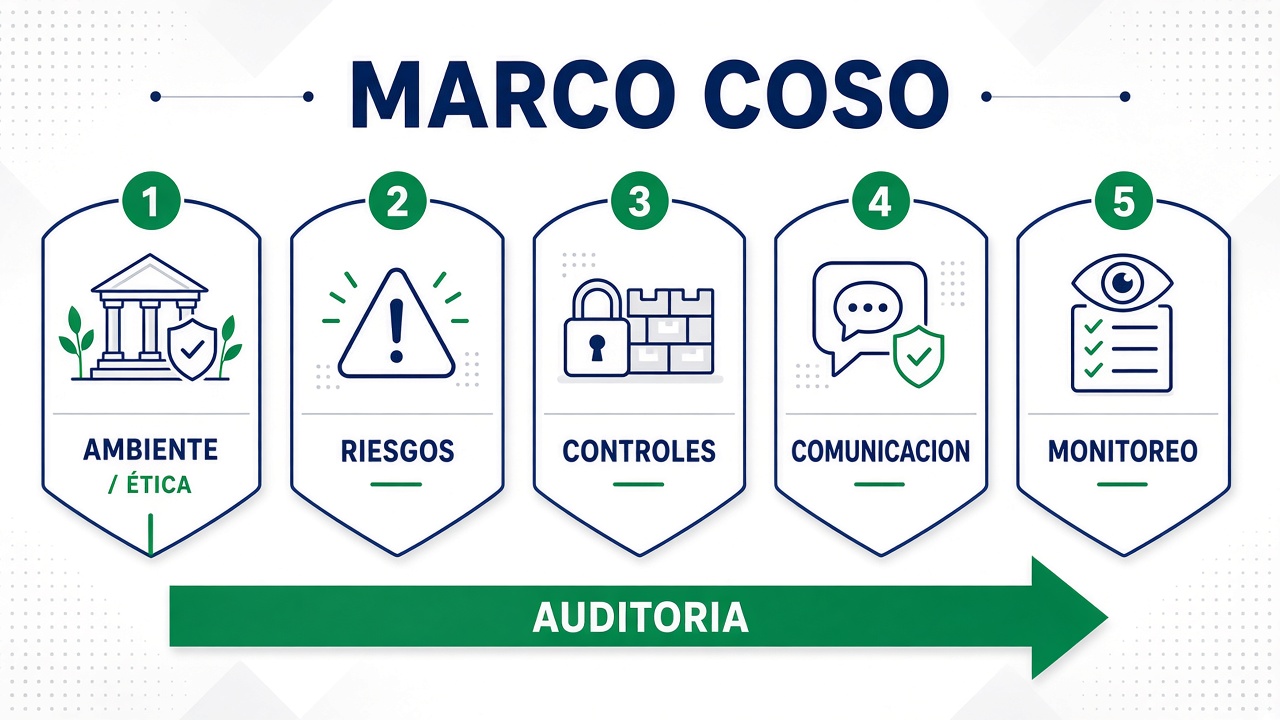
Ambiente de control. Políticas, ética y cultura que hacen del cifrado una obligación, no una opción.
Una empresa que adopta COSO puede exigir que toda información sensible se almacene cifrada en bases de datos y que los accesos se auditen con registros de actividad.
03 · Fundamentos técnicos
Ciencia que protege la información con algoritmos matemáticos. Cuatro objetivos y cuatro técnicas que el auditor debe reconocer.
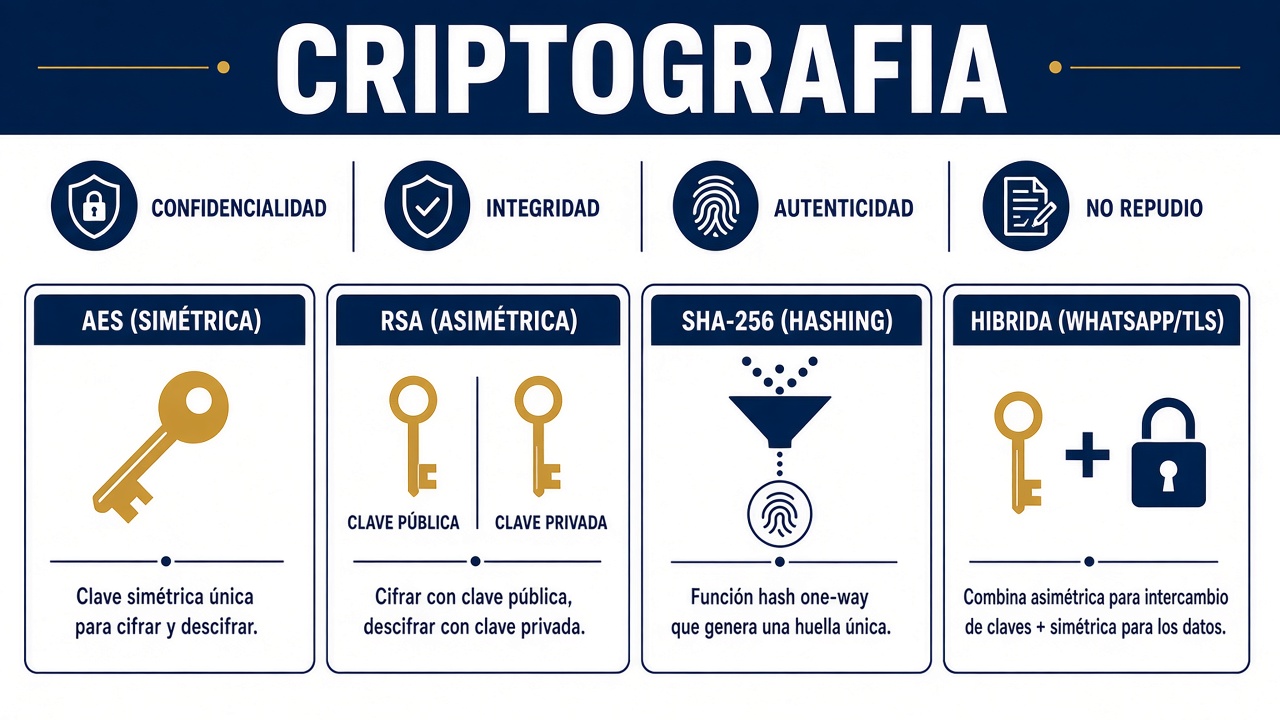
Solo accede quien está autorizado.
El dato no fue alterado en tránsito o en reposo.
Se verifica el origen de la información.
El emisor no puede negar su autoría.
Misma clave para cifrar y descifrar. Ejemplo: discos duros corporativos cifrados.
Par de claves pública y privada. Ejemplo: certificados SSL/TLS en sitios web.
Función irreversible para verificar integridad. Ejemplo: almacenamiento seguro de contraseñas.
Combina simétrica y asimétrica. Ejemplo: mensajería segura como WhatsApp.
04 · Integración
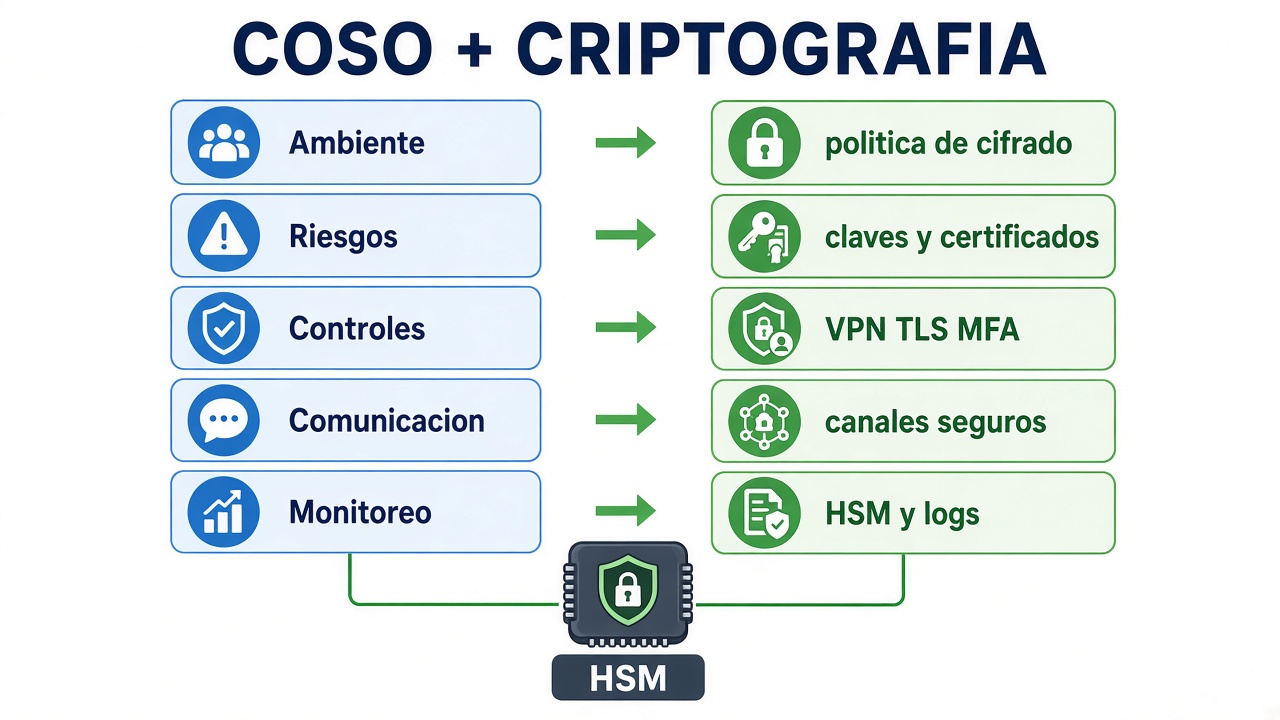
La criptografía no es un anexo técnico: se inserta en cada componente del marco de control interno.
Políticas que obligan al cifrado de datos sensibles.
Análisis de vulnerabilidades en claves y certificados.
VPN, TLS/SSL y cifrado de correos electrónicos.
Transmisión segura mediante protocolos criptográficos.
Auditorías de gestión de claves y cumplimiento normativo.
Que las claves privadas estén protegidas en módulos HSM (Hardware Security Module) y que los certificados digitales estén vigentes. Sin esa evidencia, el control existe en el papel, no en el sistema.
05 · En el campo
Controles criptográficos que un auditor puede observar, probar y documentar.
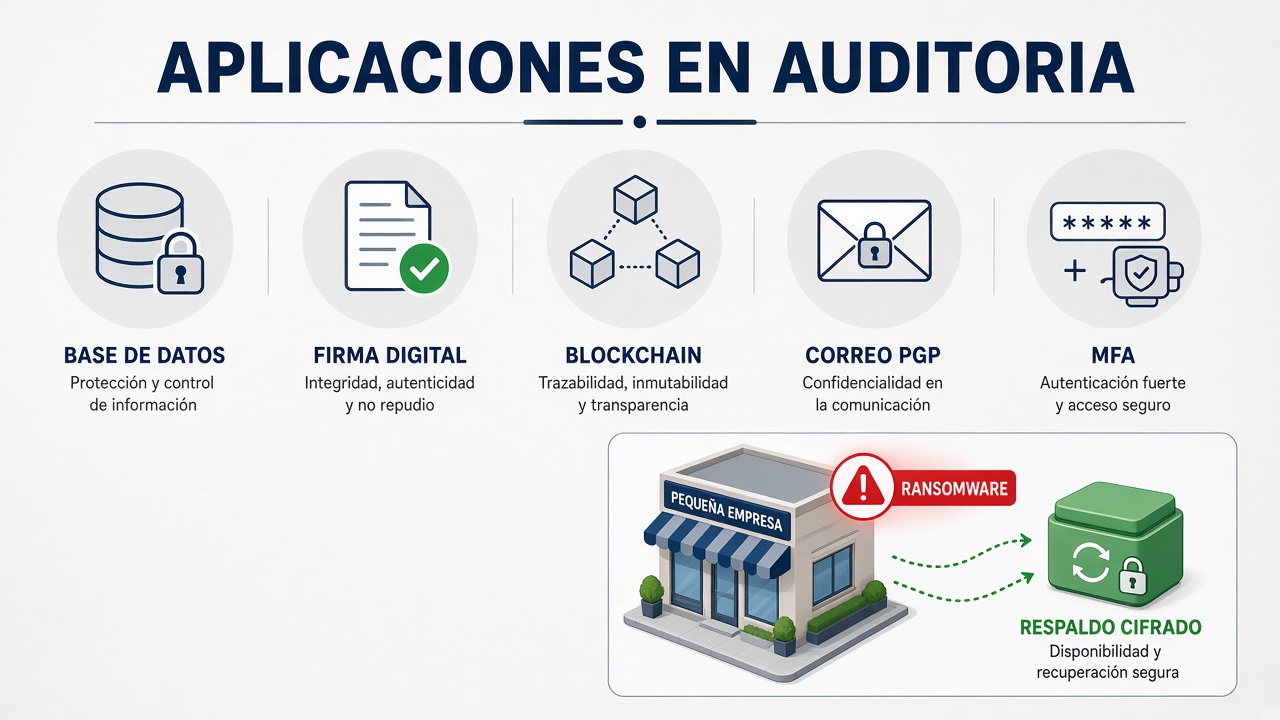
Cifrado de registros de clientes.
Validez legal de documentos.
Trazabilidad contable.
PGP en comunicaciones internas.
Contraseña + certificado o token.
Más de 500 ataques de ransomware a pymes demostraron la necesidad de integrar COSO con medidas criptográficas. Sin cifrado de respaldos y sin monitoreo, el rescate se vuelve la única salida.
06 · Caso de fallo en control interno
El software de monitoreo Orion se volvió la vía de entrada. La actualización iba firmada: la confianza en el proveedor reemplazó a la supervisión real.
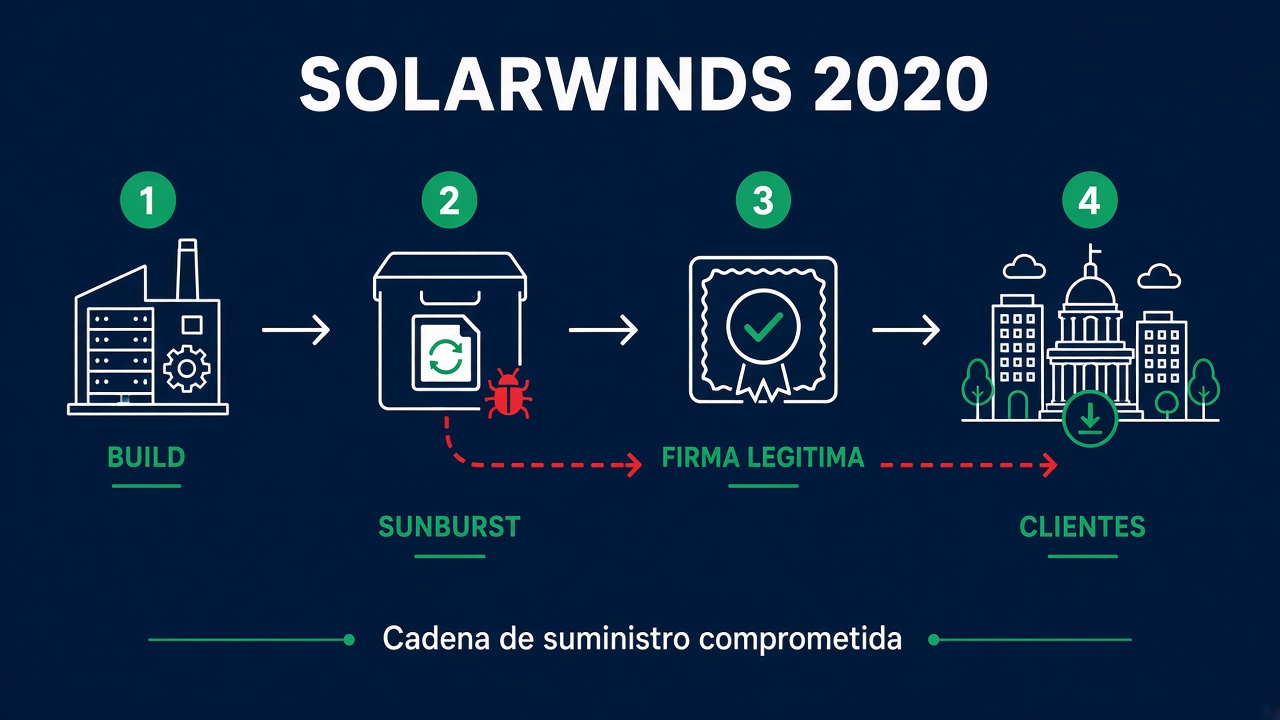
El actor (rastreado como UNC2452 / APT29) comprometió el proceso de compilación. Las versiones 2019.4 a 2020.2.1 HF1 salieron con un backdoor y certificado válido. FireEye lo descubrió en diciembre de 2020, tras ser víctima. CISA emitió la Directiva de Emergencia 21-01: desconectar Orion.
No se detectó a tiempo la anomalía en el build ni el tráfico de comando y control. Un componente COSO débil —el quinto— y controles flojos sobre la cadena de suministro dejaron abierta la puerta.
Víctimas de alto valor Tesoro, Comercio, Energía y DHS de EE. UU.; también FireEye y Microsoft, entre otras.
Matiz para la oral 18.000 es la superficie. El actor eligió pocos blancos. El riesgo COSO es el mismo: el control no vio ni lo masivo ni lo selectivo.
Lección: COSO sin monitoreo de la cadena de suministro deja brechas críticas. Firmar el binario no basta si nadie audita el proceso de build.
07 · Caso de fallo técnico
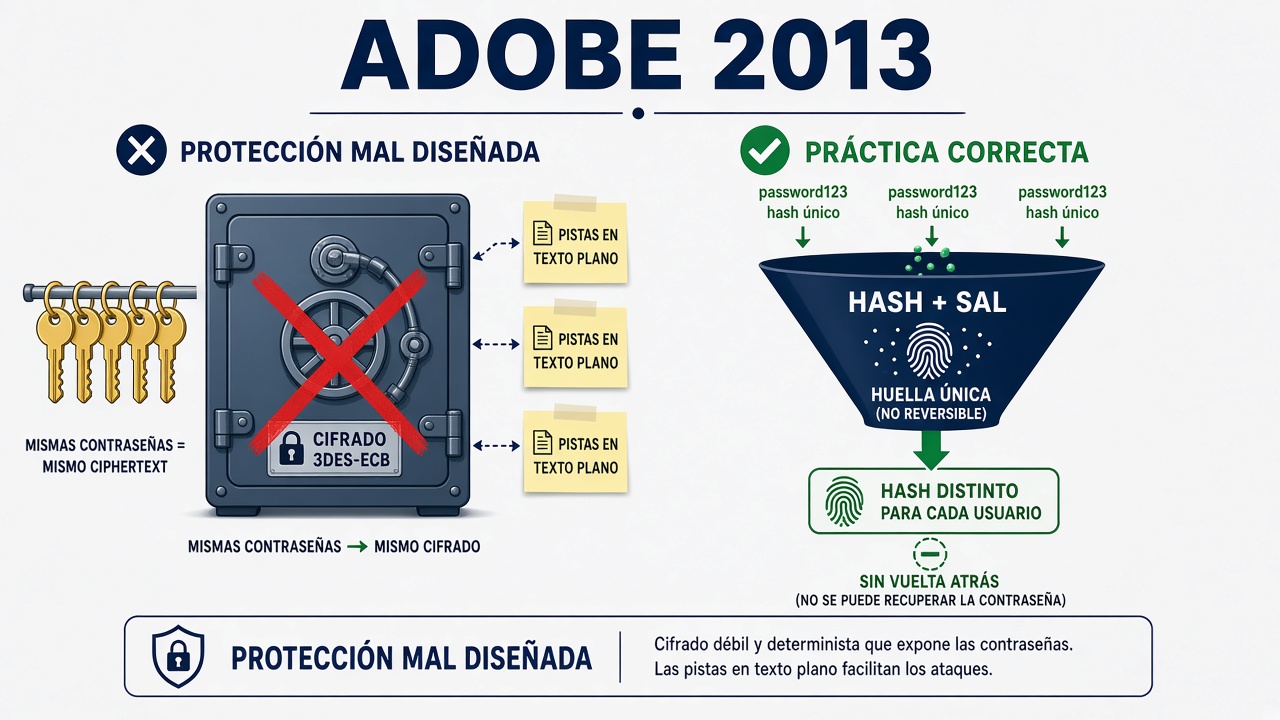
Adobe dijo que las contraseñas estaban “cifradas”. El diseño era reversible, sin sal y con pistas en texto plano: no era un hash.
Primero se informaron 2,9 millones de clientes (nombres y tarjetas cifradas). Luego, unos 38 millones de cuentas activas. El volcado público rondó 153 millones de registros (usuario, mail, “password” y pista). También se llevaron código de Acrobat, ColdFusion y parte de Photoshop.
Misma contraseña = mismo cifrado. “123456” apareció unas 1,9 millones de veces. Las pistas (“try: qwerty123”) ayudaron a adivinar. Adobe aclaró que era un sistema de backup a dar de baja; el principal ya usaba SHA-256 con sal. El auditor también mira lo que “ya no se usa”.
Pregunta de auditoría No es “¿está cifrado?”. Es: ¿hash o cifrado? ¿hay sal? ¿una clave para todos? ¿quedan bases viejas?
Dato para la oral Cifrar contraseñas es un error de diseño: si roban la clave, caen todas. El hash no se puede revertir.
Lección: la criptografía mal implementada invalida la protección. Un control COSO que “exige cifrado” fracasa si nadie audita el algoritmo, el modo y los sistemas residuales.
08 · Valor de la integración
Cuatro destinatarios, un mismo resultado: control interno con evidencia técnica.
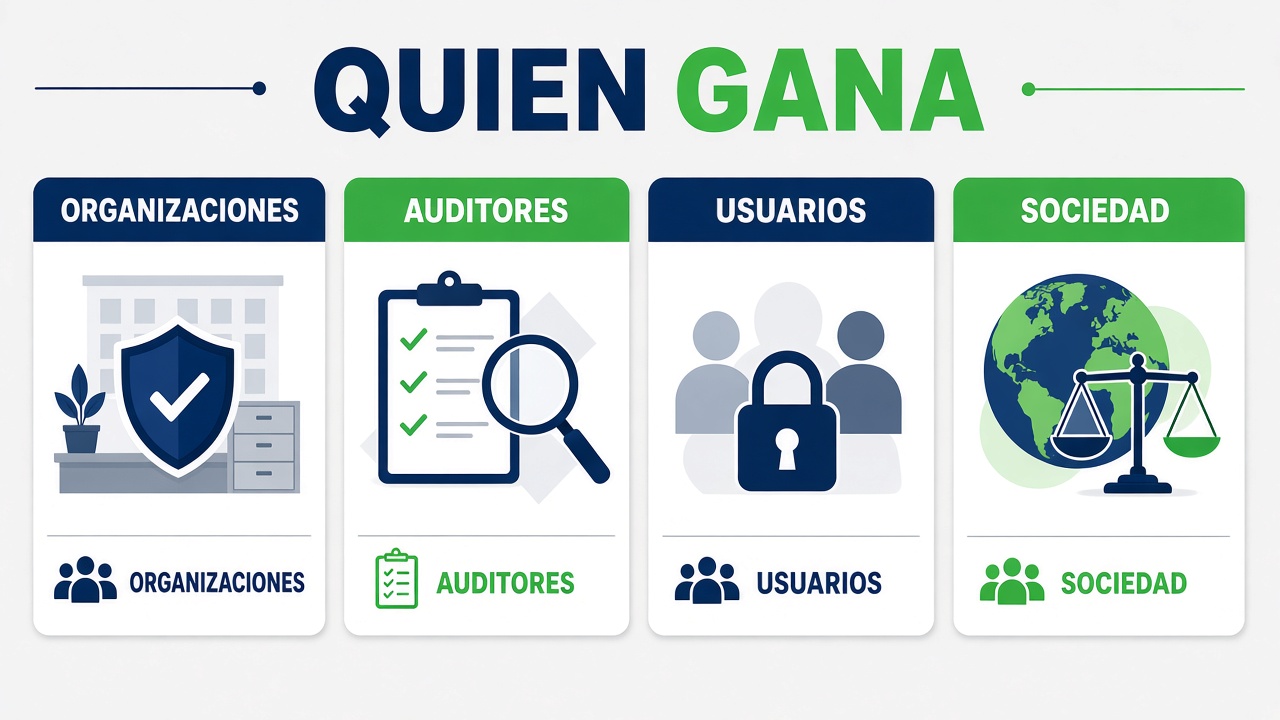
Mayor control interno y reducción de riesgos. Las políticas se traducen en mecanismos medibles.
Herramientas claras para evaluar seguridad: HSM, certificados, logs, algoritmos y vigencia.
Confianza en la protección de sus datos: confidencialidad, integridad y autenticidad verificables.
Transparencia y cumplimiento normativo. Menos opacidad cuando el control interno se puede auditar.
09 · Cierre
En un mundo hiperconectado no bastan las políticas: hacen falta mecanismos criptográficos que respalden la auditoría y la resiliencia.
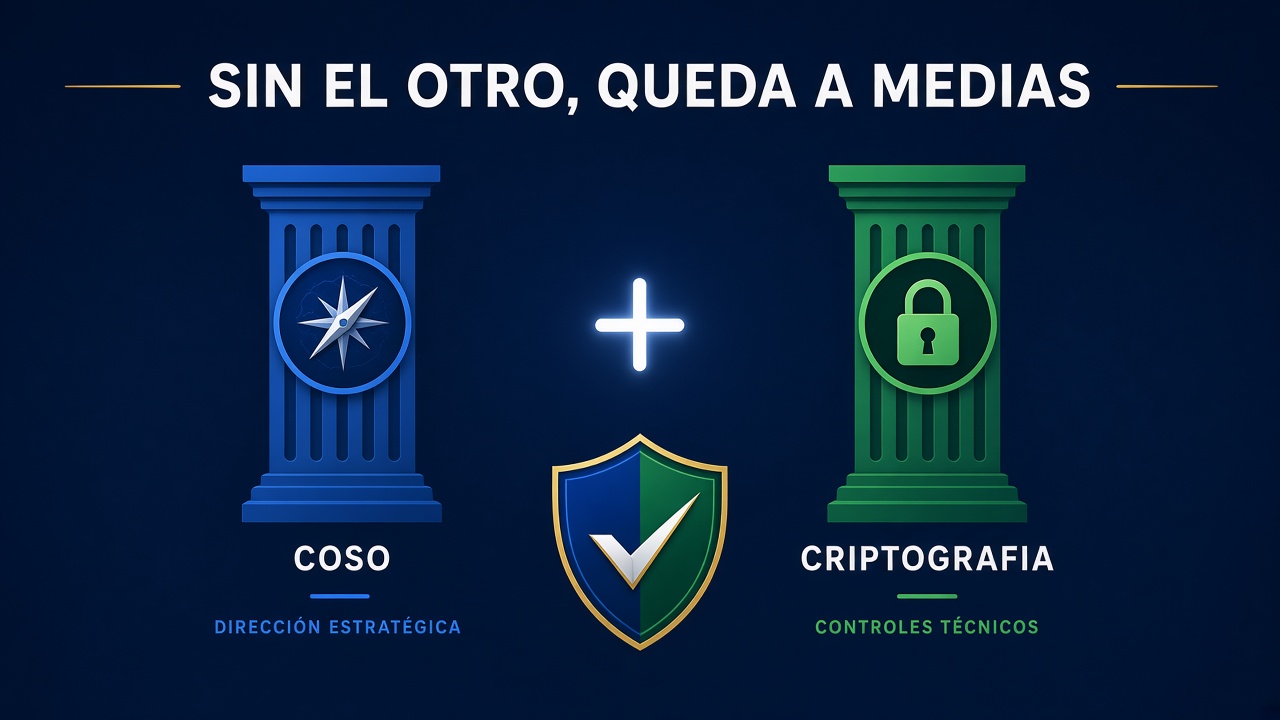
Aporta dirección estratégica, metodología y visión de gestión de riesgos.
Materializa los controles técnicos que garantizan la seguridad de la información.
“Sin criptografía, COSO queda incompleto; sin COSO, la criptografía carece de dirección.”
Flechas del teclado · Espacio · Inicio / Fin